Domain ersatzkartusche.de kaufen?
Wir ziehen mit dem Projekt
ersatzkartusche.de um.
Sind Sie am Kauf der Domain
ersatzkartusche.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ersatzkartusche.de kaufen?
Kann das Pingen von f als Denial-of-Service (DoS) gewertet werden?
Das Pingen von f allein kann normalerweise nicht als Denial-of-Service (DoS) betrachtet werden. Pingen ist eine grundlegende Netzwerkfunktion, die verwendet wird, um die Erreichbarkeit eines Netzwerkgeräts zu überprüfen. Ein DoS-Angriff beinhaltet normalerweise eine große Anzahl von Anfragen, um ein Netzwerkgerät zu überlasten und es unzugänglich zu machen. Das Pingen von f allein ist in der Regel nicht ausreichend, um einen solchen Angriff durchzuführen. **
Was bedeutet "DoS Denial of Service Angriff Syn Flood wurde entdeckt" auf FW101?
Die Meldung besagt, dass auf dem Gerät FW101 ein DoS (Denial of Service) Angriff namens Syn Flood entdeckt wurde. Bei einem Syn Flood Angriff werden eine große Anzahl von SYN-Anfragen an einen Server gesendet, um ihn zu überlasten und den Zugriff für legitime Benutzer zu verhindern. Es ist wichtig, geeignete Maßnahmen zu ergreifen, um den Angriff abzuwehren und die Sicherheit des Systems zu gewährleisten. **
Ähnliche Suchbegriffe für Denial of Service DoS
Top-Angebote
Produkte zum Begriff Denial of Service DoS:
-
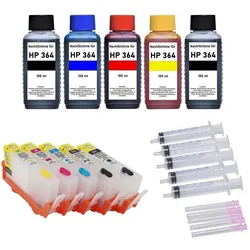
Wiederbefüllbare Tintenpatronen HP 364 XL - 5 Patronen + 500 ml Nachfülltinte5 wiederbefüllbare Tintenpatronen HP 364 XL schwarz, cyan, magenta, gelb, photo-black + 500 ml Nachfülltinte. Nachfüllbare Druckerpatronen für HP Deskjet D5445, D5460 HP Officejet 7515 HP Photosmart 7510, 7520, B8550, C5324, C5370, C5373, C5380, C5383, C5388, C5390, C5393, C6300 Serie, C6324, C6380, C6383, D5445, D5460, D5463, D5468, D7560 HP Photosmart Premium B410 A, B410 C, C309 G, C310 A, C410 A, C410 B, C410 C, C410 D, C410 E, FAX, FAX C309 A, Touchsmart WEB, Touchsmart WEB C309 N Ersetzen die original Tintenpatronen HP 364 black XL - HP CN684EE, CB321EE, CB316EE / HP 364 cyan XL - HP CB323EE, CB318EE / HP 364 magenta XL - HP CB324EE, CB319EE / HP 364 yellow XL - HP CB325EE, CB320EE / HP 364 photo-black XL - HP CB322EE, CB317EE. Füllmengen: schwarz 20 ml, cyan, magenta, gelb, photo-schwarz je 12 ml. Das Patronenset enthält 5 wiederbefüllbare Patronen mit Chips, ersetzen die Originalpatronen HP 364 black, cyan, magenta, yellow, photoblack 5 x 100 ml Premium-Nachfülltinte schwarz, cyan, magenta, gelb, photoschwarz 5 Spritzen, 5 Kanülen 2 Latex Handschuhe Befüllanleitung Diese Nachfüllpatronen sind mit (Auto) Reset Chips bestückt. Sie zeigen nur bei der ersten Verwendung den Füllstand der Patronen an. Danach werden sie vom Drucker als voll erkannt, zeigen den Füllstand aber nicht mehr an. Einfacher gehts nicht: Patrone(n) mit Tinte befüllen, Befüllöffnung schließen, drucken bis Patrone(n) wieder leer ist, dann einfach wieder entnehmen, erneut befüllen und weiterdrucken. Der (Auto-)Reset-Chip auf der Patrone sorgt dabei dafür, dass die Patrone nach dem Befüllen vom Drucker erkannt wird. Es wird kein Chipresetter benötigt. Dieser Vorgang lässt sich beliebig oft wiederholen! Die in diesem Set enthaltenen Nachfülltinten stehen den Originaltinten des Drucker-Herstellers in nichts nach. Es sind Premiumtinten, die speziell auf die jeweiligen Druckerserien bzw. deren Patronen und somit für beste Druckergebnisse angepasst wurden. Die Lagerfähigkeit beträgt ca. 2 Jahre, Tinten sollte man kühl und dunkel lagern. Dieses Set aus nachfüllbaren Patronen und Tinten schont die Umwelt und spart dabei eine Menge Geld. Gegenüber gleicher Tintenmenge in Originalpatronen liegt die Ersparnis bei mehreren hundert Euro! Wenn die Tinten aufgebraucht sind, können diese bei uns nachbestellt werden. Hinweis zur Verwendung und zum Reset-Vorgang: Einfachste Befüllung im Gegensatz zu den Originalpatronen! Befüllt werden diese Druckerpatronen durch das Einfüllloch. Hierzu einfach den farbigen Stopfen entfernen und Tinte einfüllen. Danach das Einfüllloch mit dem vorher entnommenen Stopfen wieder verschließen. Es sollte grundsätzlich der gesamte Patronensatz getauscht werden. Vor dem Druckvorgang muss der farbige Streifen mit der Beschriftung "Pull" ODER der transparente Stopfen der Patrone entfernt werden. Dies ist nötig für den Druckausgleich in der Patrone, damit beim Drucken kein Unterdruck entsteht, der den Tintenfluss behindert. Wenn der Drucker auffordert, eine Patrone zu tauschen, sollte man diese Patrone entnehmen und Tinte nachfüllen. Nach dem erneuten Einsetzen erkennt der Drucker die Patrone automatisch, zeigt aber keinen Füllstand mehr an. Dennoch erinnert der Drucker nach einer festgelegten Anzahl an Ausdrucken zum Tausch (Befüllung). Wir raten dennoch, gelegentich nachzuschauen, ob sich noch ausreichend Tinte in den Patronen befindet und gegebenenfalls vorzeitig nachzufüllen. Bitte beachten, dass in diesen Patronen nur passende Tinten für den jeweiligen Drucker verwendet werden! Universaltinten oder Tinten für andere Drucksysteme beeinträchtigen nicht nur die Druckqualität sondern auch die Funktionsweise des Druckers dahingehend, dass der Druckkopf Schaden nehmen kann. Dies ist kein Produkt des Druckerherstellers. Alle Hersteller- und Markennamen dienen nur zur Kenntlichmachung der Kompatibilität und sind Eigentum der jeweiligen Rechteinhaber.33,90 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie führt man eine Denial-of-Service-Attacke über die Kommandozeile (CMD) durch?
Es ist nicht ethisch vertretbar oder legal, eine Denial-of-Service-Attacke (DoS) durchzuführen. Eine DoS-Attacke zielt darauf ab, einen Dienst oder eine Website durch Überlastung unzugänglich zu machen. Stattdessen sollte man sich darauf konzentrieren, die Sicherheit von Systemen zu verbessern und vor solchen Angriffen zu schützen. **
-
Ja, DDoS (Distributed Denial of Service) ist in vielen Ländern strafbar, da es sich um eine Form von Cyberangriff handelt, bei dem absichtlich die Verfügbarkeit von Online-Diensten oder Websites beeinträchtigt wird.
Ja, DDoS-Angriffe sind in vielen Ländern strafbar, da sie als Form von Cyberkriminalität angesehen werden. Durch die gezielte Überlastung von Servern oder Netzwerken wird die Verfügbarkeit von Online-Diensten oder Websites beeinträchtigt, was erhebliche Schäden verursachen kann. Die Gesetze variieren je nach Land, aber generell werden DDoS-Angriffe als illegal betrachtet und können zu rechtlichen Konsequenzen führen, einschließlich Geldstrafen oder Gefängnisstrafen. Es ist wichtig, sich bewusst zu sein, dass solche Handlungen ernsthafte Konsequenzen haben können und nicht toleriert werden. **
-
Wie funktionieren DoS-Attacken?
DoS-Attacken (Denial-of-Service-Attacken) funktionieren, indem sie das Ziel mit einer großen Anzahl von Anfragen oder Datenpaketen überfluten, um seine Ressourcen zu überlasten und den normalen Betrieb zu stören. Dies kann dazu führen, dass die Website oder der Dienst für legitime Benutzer nicht mehr erreichbar ist. DoS-Attacken können auf verschiedene Arten durchgeführt werden, wie z.B. durch das Senden von massiven Datenmengen, das Ausnutzen von Schwachstellen oder das Überlasten der Netzwerkbandbreite. **
-
Was ist DOS Free?
Was ist DOS Free? DOS Free bezieht sich auf eine kostenlose Version des Betriebssystems MS-DOS (Microsoft Disk Operating System), das in den 1980er und 1990er Jahren weit verbreitet war. Es handelte sich um eine abgespeckte Version von MS-DOS, die von einigen Herstellern kostenlos angeboten wurde. DOS Free war in der Regel auf einfache Aufgaben wie das Starten von Programmen und das Verwalten von Dateien ausgelegt. Es fehlten jedoch einige fortgeschrittene Funktionen, die in kostenpflichtigen Versionen von MS-DOS enthalten waren. DOS Free war besonders beliebt bei Heimanwendern und kleinen Unternehmen, die eine kostengünstige Lösung für ihre Computer benötigten. **

Geht es, DOS zurückzuverfolgen?
Ja, es ist möglich, DOS-Angriffe zurückzuverfolgen. Durch die Analyse von Netzwerkprotokollen und Logdateien können Experten den Ursprung eines DOS-Angriffs ermitteln. Es ist jedoch wichtig zu beachten, dass Angreifer oft versuchen, ihre Spuren zu verwischen, indem sie Proxy-Server oder Botnetze verwenden, um ihre Identität zu verschleiern. **
Was bewirken DoS-Attacken?
DoS-Attacken (Denial-of-Service-Attacken) zielen darauf ab, einen Dienst, eine Website oder ein Netzwerk durch Überlastung lahmzulegen. Sie führen dazu, dass legitime Benutzer den Dienst nicht mehr nutzen können, da alle verfügbaren Ressourcen von den Angreifern beansprucht werden. Dies kann zu finanziellen Verlusten, Reputationsschäden und Beeinträchtigungen der Geschäftstätigkeit führen. **
Top-Angebote
Produkte zum Begriff Denial of Service DoS:
-
Kann das Pingen von f als Denial-of-Service (DoS) gewertet werden?
Das Pingen von f allein kann normalerweise nicht als Denial-of-Service (DoS) betrachtet werden. Pingen ist eine grundlegende Netzwerkfunktion, die verwendet wird, um die Erreichbarkeit eines Netzwerkgeräts zu überprüfen. Ein DoS-Angriff beinhaltet normalerweise eine große Anzahl von Anfragen, um ein Netzwerkgerät zu überlasten und es unzugänglich zu machen. Das Pingen von f allein ist in der Regel nicht ausreichend, um einen solchen Angriff durchzuführen. **
-
Was bedeutet "DoS Denial of Service Angriff Syn Flood wurde entdeckt" auf FW101?
Die Meldung besagt, dass auf dem Gerät FW101 ein DoS (Denial of Service) Angriff namens Syn Flood entdeckt wurde. Bei einem Syn Flood Angriff werden eine große Anzahl von SYN-Anfragen an einen Server gesendet, um ihn zu überlasten und den Zugriff für legitime Benutzer zu verhindern. Es ist wichtig, geeignete Maßnahmen zu ergreifen, um den Angriff abzuwehren und die Sicherheit des Systems zu gewährleisten. **
-
Wie führt man eine Denial-of-Service-Attacke über die Kommandozeile (CMD) durch?
Es ist nicht ethisch vertretbar oder legal, eine Denial-of-Service-Attacke (DoS) durchzuführen. Eine DoS-Attacke zielt darauf ab, einen Dienst oder eine Website durch Überlastung unzugänglich zu machen. Stattdessen sollte man sich darauf konzentrieren, die Sicherheit von Systemen zu verbessern und vor solchen Angriffen zu schützen. **
-
Ja, DDoS (Distributed Denial of Service) ist in vielen Ländern strafbar, da es sich um eine Form von Cyberangriff handelt, bei dem absichtlich die Verfügbarkeit von Online-Diensten oder Websites beeinträchtigt wird.
Ja, DDoS-Angriffe sind in vielen Ländern strafbar, da sie als Form von Cyberkriminalität angesehen werden. Durch die gezielte Überlastung von Servern oder Netzwerken wird die Verfügbarkeit von Online-Diensten oder Websites beeinträchtigt, was erhebliche Schäden verursachen kann. Die Gesetze variieren je nach Land, aber generell werden DDoS-Angriffe als illegal betrachtet und können zu rechtlichen Konsequenzen führen, einschließlich Geldstrafen oder Gefängnisstrafen. Es ist wichtig, sich bewusst zu sein, dass solche Handlungen ernsthafte Konsequenzen haben können und nicht toleriert werden. **
Ähnliche Suchbegriffe für Denial of Service DoS
-
Wiederbefüllbare Tintenpatronen HP 364 XL - 5 Patronen + 500 ml Nachfülltinte5 wiederbefüllbare Tintenpatronen HP 364 XL schwarz, cyan, magenta, gelb, photo-black + 500 ml Nachfülltinte. Nachfüllbare Druckerpatronen für HP Deskjet D5445, D5460 HP Officejet 7515 HP Photosmart 7510, 7520, B8550, C5324, C5370, C5373, C5380, C5383, C5388, C5390, C5393, C6300 Serie, C6324, C6380, C6383, D5445, D5460, D5463, D5468, D7560 HP Photosmart Premium B410 A, B410 C, C309 G, C310 A, C410 A, C410 B, C410 C, C410 D, C410 E, FAX, FAX C309 A, Touchsmart WEB, Touchsmart WEB C309 N Ersetzen die original Tintenpatronen HP 364 black XL - HP CN684EE, CB321EE, CB316EE / HP 364 cyan XL - HP CB323EE, CB318EE / HP 364 magenta XL - HP CB324EE, CB319EE / HP 364 yellow XL - HP CB325EE, CB320EE / HP 364 photo-black XL - HP CB322EE, CB317EE. Füllmengen: schwarz 20 ml, cyan, magenta, gelb, photo-schwarz je 12 ml. Das Patronenset enthält 5 wiederbefüllbare Patronen mit Chips, ersetzen die Originalpatronen HP 364 black, cyan, magenta, yellow, photoblack 5 x 100 ml Premium-Nachfülltinte schwarz, cyan, magenta, gelb, photoschwarz 5 Spritzen, 5 Kanülen 2 Latex Handschuhe Befüllanleitung Diese Nachfüllpatronen sind mit (Auto) Reset Chips bestückt. Sie zeigen nur bei der ersten Verwendung den Füllstand der Patronen an. Danach werden sie vom Drucker als voll erkannt, zeigen den Füllstand aber nicht mehr an. Einfacher gehts nicht: Patrone(n) mit Tinte befüllen, Befüllöffnung schließen, drucken bis Patrone(n) wieder leer ist, dann einfach wieder entnehmen, erneut befüllen und weiterdrucken. Der (Auto-)Reset-Chip auf der Patrone sorgt dabei dafür, dass die Patrone nach dem Befüllen vom Drucker erkannt wird. Es wird kein Chipresetter benötigt. Dieser Vorgang lässt sich beliebig oft wiederholen! Die in diesem Set enthaltenen Nachfülltinten stehen den Originaltinten des Drucker-Herstellers in nichts nach. Es sind Premiumtinten, die speziell auf die jeweiligen Druckerserien bzw. deren Patronen und somit für beste Druckergebnisse angepasst wurden. Die Lagerfähigkeit beträgt ca. 2 Jahre, Tinten sollte man kühl und dunkel lagern. Dieses Set aus nachfüllbaren Patronen und Tinten schont die Umwelt und spart dabei eine Menge Geld. Gegenüber gleicher Tintenmenge in Originalpatronen liegt die Ersparnis bei mehreren hundert Euro! Wenn die Tinten aufgebraucht sind, können diese bei uns nachbestellt werden. Hinweis zur Verwendung und zum Reset-Vorgang: Einfachste Befüllung im Gegensatz zu den Originalpatronen! Befüllt werden diese Druckerpatronen durch das Einfüllloch. Hierzu einfach den farbigen Stopfen entfernen und Tinte einfüllen. Danach das Einfüllloch mit dem vorher entnommenen Stopfen wieder verschließen. Es sollte grundsätzlich der gesamte Patronensatz getauscht werden. Vor dem Druckvorgang muss der farbige Streifen mit der Beschriftung "Pull" ODER der transparente Stopfen der Patrone entfernt werden. Dies ist nötig für den Druckausgleich in der Patrone, damit beim Drucken kein Unterdruck entsteht, der den Tintenfluss behindert. Wenn der Drucker auffordert, eine Patrone zu tauschen, sollte man diese Patrone entnehmen und Tinte nachfüllen. Nach dem erneuten Einsetzen erkennt der Drucker die Patrone automatisch, zeigt aber keinen Füllstand mehr an. Dennoch erinnert der Drucker nach einer festgelegten Anzahl an Ausdrucken zum Tausch (Befüllung). Wir raten dennoch, gelegentich nachzuschauen, ob sich noch ausreichend Tinte in den Patronen befindet und gegebenenfalls vorzeitig nachzufüllen. Bitte beachten, dass in diesen Patronen nur passende Tinten für den jeweiligen Drucker verwendet werden! Universaltinten oder Tinten für andere Drucksysteme beeinträchtigen nicht nur die Druckqualität sondern auch die Funktionsweise des Druckers dahingehend, dass der Druckkopf Schaden nehmen kann. Dies ist kein Produkt des Druckerherstellers. Alle Hersteller- und Markennamen dienen nur zur Kenntlichmachung der Kompatibilität und sind Eigentum der jeweiligen Rechteinhaber.33,90 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Herdade dos Grous 23 Barricas Herdade dos Grous 2023Herdade dos Grous 23 Barricas Ein meisterhaftes rotes Cuvée aus dem Herzen des portugiesischen Alentejo In den scheinbar endlosen Weiten des Alentejo im Süden Portugals wo die Sonne die kargen Böden intensiv wärmt und kühle Winde in der Nacht für die nötige Balance sorgen liegt das renommierte Weingut Herdade dos Grous. Als einer der unbestrittenen Pioniere für moderne hochklassige Spitzenweine hat sich das Gut weit über die Landesgrenzen hinaus einen Namen gemacht. Mit einem kompromisslose...31,09 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Co-Monitoring Service Out of OfficeKaufen Sie WithSecureTM – Stärken Sie Ihre Sicherheit durch Co-Security Bei WithSecure ist Co-Security nicht nur ein Konzept, sondern unser Leitprinzip. Es geht darum, Sicherheitsfähigkeiten, Kompetenzen und Kultur durch Partnerschaft zu stärken. Mit Co-Security verstehen wir, dass keine einzelne Entität jede Cybersecurity-Herausforderung allein bewältigen kann; es geht um Zusammenarbeit. Stärken Sie Ihr Sicherheitsteam mit kampfbereiten Verteidigern Bei WithSecure arbeiten wir nahtlos mit unseren IT-Servicepartnern und Kunden zusammen, um einen robusten Schutz zu gewährleisten. Gemeinsam bilden wir eine vereinte Front gegen Bedrohungen, wobei wir die Bereitschaft, schnelle Reaktion und Anpassungsfähigkeit in den Vordergrund stellen. 24/7 Schutz und Zugang zu den weltweit besten Threat Huntern zu einem erschwinglichen Preis Cyberkriminelle kennen keine Bürozeiten – deshalb ist es wichtig, Ihre IT-Umgebungen rund um die Uhr zu überwachen. Wir verstehen, dass dies mit einem kleinen Team schwierig zu bewerkstelligen ist. Es übersteigt auch das Budget vieler Unternehmen, diese Art von Expertise dauerhaft bereitzuhalten – schließlich sind Sicherheitsexperten schwer zu finden, anzuziehen und zu halten! 20 Jahre Erfahrung in der Incident Response Unsere 20-jährige Erfahrung in der Incident Response zeigt, dass die Kosten eines Cyberangriffs um 70-90% niedriger sind, wenn dieser innerhalb von 72 Stunden nach der Entdeckung eingedämmt wird. Funktionen von WithSecure Co-Monitoring Service Rund-um-die-Uhr Überwachung Sichern Sie vollständige Sichtbarkeit und Schutz, indem Sie Ihre IT-Umgebungen kontinuierlich auf schwerwiegende Bedrohungen überwachen lassen. Bedrohungsuntersuchung Der WithSecureTM Co-Monitoring Service validiert und untersucht Bedrohungen, um festzustellen, ob es sich um echte Bedrohungen handelt, die sofortige Maßnahmen erfordern, oder um Fehlalarme, die geschlossen werden können. Vorfall-Eskalation Probleme werden zeitnah an die richtigen Kundenvertreter eskaliert, die über die Befugnis und Fähigkeit zur Reaktion verfügen. Anleitung und Reaktion Der Service bietet pragmatische, fachkundige Beratung, wie jeder Vorfall eingedämmt und behoben werden kann. Der Unterschied zwischen WithSecure Co-Monitoring Service und Out of Office Der Unterschied liegt in erster Linie in der Erfassungszeit und dem Umfang der Überwachung. Service Beschreibung WithSecureTM Co-Monitoring Service Dieser Service bietet eine kontinuierliche 24/7-Überwachung, was bedeutet, dass Ihre IT-Umgebung stets von WithSecures Detection and Response Team (DRT) überwacht wird. Dies ist besonders vorteilhaft für Organisationen, die rund um die Uhr Schutz benötigen und kein internes Team haben, um Sicherheitsvorfälle jederzeit zu bewältigen. WithSecureTM Co-Monitoring Service Out of Office Diese Variante des Services bietet Überwachung speziell außerhalb der Bürozeiten. Sie ist darauf ausgelegt, Ihr bestehendes internes Sicherheitsteam zu ergänzen, indem die Stunden abgedeckt werden, in denen Ihr Team nicht verfügbar ist, wie z. B. nachts, an Wochenenden und an Feiertagen. Diese Option ist ideal für Organisationen, die während der regulären Geschäftszeiten ein internes Team haben, aber außerhalb dieser Zeiten zusätzliche Unterstützung benötigen. Systemanforderungen Sie müssen lediglich ein Elements EDR-Benutzer sein; Co-Monitoring wird über das Service-Center-Portal aktiviert. Es gibt keine weiteren Anforderungen - und es muss keine Software installiert werden.30,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktionieren DoS-Attacken?
DoS-Attacken (Denial-of-Service-Attacken) funktionieren, indem sie das Ziel mit einer großen Anzahl von Anfragen oder Datenpaketen überfluten, um seine Ressourcen zu überlasten und den normalen Betrieb zu stören. Dies kann dazu führen, dass die Website oder der Dienst für legitime Benutzer nicht mehr erreichbar ist. DoS-Attacken können auf verschiedene Arten durchgeführt werden, wie z.B. durch das Senden von massiven Datenmengen, das Ausnutzen von Schwachstellen oder das Überlasten der Netzwerkbandbreite. **
-
Was ist DOS Free?
Was ist DOS Free? DOS Free bezieht sich auf eine kostenlose Version des Betriebssystems MS-DOS (Microsoft Disk Operating System), das in den 1980er und 1990er Jahren weit verbreitet war. Es handelte sich um eine abgespeckte Version von MS-DOS, die von einigen Herstellern kostenlos angeboten wurde. DOS Free war in der Regel auf einfache Aufgaben wie das Starten von Programmen und das Verwalten von Dateien ausgelegt. Es fehlten jedoch einige fortgeschrittene Funktionen, die in kostenpflichtigen Versionen von MS-DOS enthalten waren. DOS Free war besonders beliebt bei Heimanwendern und kleinen Unternehmen, die eine kostengünstige Lösung für ihre Computer benötigten. **
-
Geht es, DOS zurückzuverfolgen?
Ja, es ist möglich, DOS-Angriffe zurückzuverfolgen. Durch die Analyse von Netzwerkprotokollen und Logdateien können Experten den Ursprung eines DOS-Angriffs ermitteln. Es ist jedoch wichtig zu beachten, dass Angreifer oft versuchen, ihre Spuren zu verwischen, indem sie Proxy-Server oder Botnetze verwenden, um ihre Identität zu verschleiern. **
-
Was bewirken DoS-Attacken?
DoS-Attacken (Denial-of-Service-Attacken) zielen darauf ab, einen Dienst, eine Website oder ein Netzwerk durch Überlastung lahmzulegen. Sie führen dazu, dass legitime Benutzer den Dienst nicht mehr nutzen können, da alle verfügbaren Ressourcen von den Angreifern beansprucht werden. Dies kann zu finanziellen Verlusten, Reputationsschäden und Beeinträchtigungen der Geschäftstätigkeit führen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.